毎週大量に出る発表のうち、自分の仕事や学習に関わるものはどれか。一覧を眺めるだけでは判断がつかず、結局読まずに流してしまう。今週は 2026年10月19日〜25日の発表から、判断に関わる6件と、受験を考えている人向けのお知らせ1件を、「何ができなかったのが、できるようになったか」の形で整理した。
この記事の結論
- ECS に、ALB と周辺の部品をまとめて作って保つ ECS Gateway が加わった。追加料金はなく、払うのは作られる部品の分。
- IAM Identity Center は、ID ソースを Active Directory から変えても、ユーザー・グループと割り当てを保つようになった。
- GuardDuty の Runtime Monitoring に、オプションの検知ルールが 50 以上加わった。
- Aurora と RDS にオンデマンドキャパシティ予約が入り、容量不足による作成・起動の失敗に備えられる。
- Transit Gateway と Cloud WAN に、アドレスが重なるネットワークを番号の振り直しなしでつなぐ 1:1 NAT が入った。
- DynamoDB のグローバルテーブルで、レプリカを切り離しても、そのテーブルとデータが残るようになった。
何が起きたか
Amazon ECS Gateway
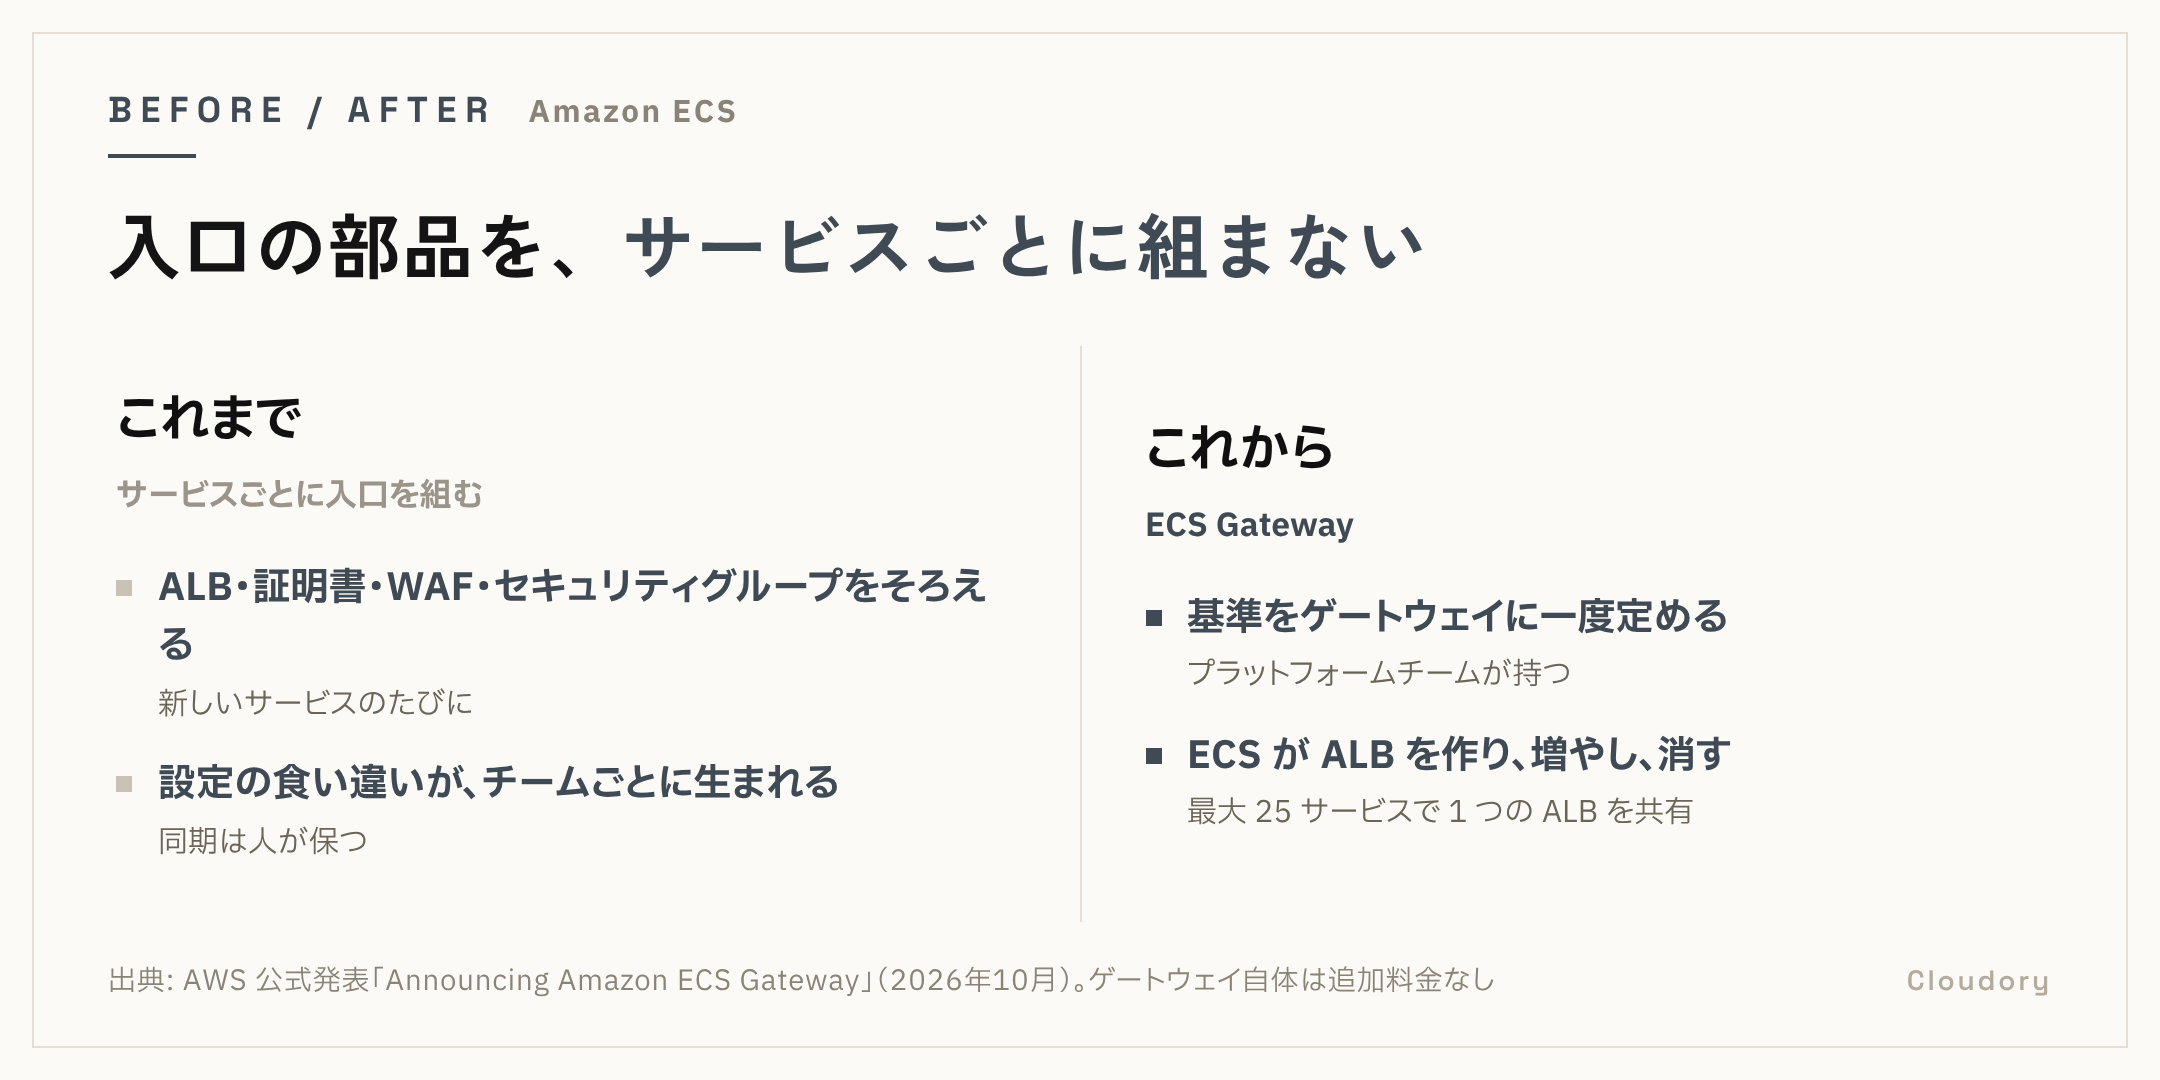
ECS のサービスに入口を作るとき、サービスごとに ALB、証明書、WAF、セキュリティグループをそろえる作業が要った。ECS Gateway は、その入口の部品を ECS が作って保つ新しいリソース。プラットフォームチームがネットワークの基準をゲートウェイに一度定めて、クラスターに関連づける。アプリ側のチームは、サービスに gateway connector のパラメーターを加えて opt-in する。サービスごとにホスト名で振り分け、1つの ALB を最大 25 サービスで共有できる。最初のサービスが接続したときに ALB が作られ、容量が埋まれば足され、不要になれば消える。対象は awsvpc ネットワークモードの ECS サービスで、起動タイプは問わない。ゲートウェイ自体に追加料金はなく、作られた ALB などの利用料は通常どおりかかる。すべての商用リージョンで使える。公式発表
AWS IAM Identity Center:Active Directory からの ID ソース変更
ID ソースを Active Directory から Okta や Microsoft Entra ID などの外部 IdP、または Identity Center のディレクトリに変えるとき、ユーザー、グループ、グループのメンバーシップ、権限セットの割り当て、アプリケーションの割り当てが保たれるようになった。以前は、変更後に作り直しが要った。ユーザーとグループの ID も変わらないので、それらの ID やアイデンティティストア ID を参照するポリシーは動き続ける。変更後、利用者はデュアルスタックの AWS アクセスポータル URL からサインインする。外部の ID ソースから Active Directory へ戻す場合は、従来どおり。組織インスタンスで、サービスが使える全リージョンに対応し、追加料金はない。公式発表
Amazon GuardDuty:Runtime Monitoring の追加検知ルール
プロセス、ファイル、ネットワークの動きのうち、ある環境では普通でも、別の環境では侵害の兆候になるものを見つけるルールが、オプションとして 50 以上入った。たとえば sudoers ファイルの書き換えや、監査ログの無効化がある。13 の finding タイプが MITRE ATT&CK の戦術に対応づけられていて、新しい finding タイプも4つ(CommandAndControl:Runtime/SuspiciousCommand など)加わった。ドライランで検知の効き具合を試してから、本番の検知に切り替えられる。EC2、EKS、EC2 と Fargate 上の ECS が対象で、商用リージョンと AWS GovCloud (US) で使える。この発表のページには料金の記述がないので、料金は GuardDuty の料金ページで確かめる。公式発表
Amazon Aurora / RDS:オンデマンドキャパシティ予約
DB インスタンスの計算容量を、1つ以上のアベイラビリティーゾーンで予約できるようになった。インスタンスの作成、リストア、スケール、起動が、容量不足で失敗するのを減らす狙い。インスタンスクラス、エンジン、AZ、AZ ごとの容量を選び、作成・復元・変更・起動のときに予約を指定する。2つ以上の AZ に予約すれば Multi-AZ の構成にも備えられる。すぐ始める予約は期限の約束がなく、いつでも取り消せる。日付を指定する予約は、5〜120 日先に始められ、最低期間の約束がつく。予約中はインスタンスが動いていなくても、オンデマンド料金で課金される。既存の RI や Database Savings Plans の割引は自動で効く。商用リージョンすべてで使える。公式発表
AWS Transit Gateway / Cloud WAN:1:1 NAT
アタッチメントの上で、送信元の CIDR を重ならない私設 IP の範囲に写す変換規則を定められるようになった。AWS が双方向の変換を運用してスケールするので、NAT アプライアンスも戻りの通信の規則も要らない。対象のつなぎ方は VPC、Site-to-Site VPN、Direct Connect、Transit Gateway Connect の SD-WAN アプライアンス。想定される場面は、合併後の同じ CIDR のネットワーク、パートナーとの VPN、マルチクラウド接続、別々に作った VPC のつなぎ込み。たとえば、どちらも 10.0.0.0/16 の VPC 2つを、番号を変えずにつなげる。Regional Private NAT Gateway との連携で実現していて、料金は VPC の料金ページを見るよう案内されている。公式発表
Amazon DynamoDB:グローバルテーブルのレプリカの切り離し
グローバルテーブルのレプリカを、テーブルとデータを消さずに切り離せるようになった。そのレプリカとの複製は止まり、同じテーブルが単一リージョンのテーブルとして使い続けられる。共有している複数アカウントのグローバルテーブルから、1つのアカウントが抜けて独立する使い方もできる。あるリージョンへの複製だけを止め、ローカルのワークロードや検証、監査のためにそのテーブルを残すこともできる。新しいテーブルを作ったり、データをコピーしたりする必要はない。同一アカウントとマルチアカウントの、MREC(マルチリージョン結果整合性)のグローバルテーブルで、全リージョンで使える。公式発表
Pearson Global Retake(AWS 認定の受験者向け)
AWS の発表ではなく、週刊 AWS が紹介していた Pearson VUE のキャンペーン。対象の試験に不合格だった場合、同じ試験を1回無料で再受験できる。初回の受験は 2026年11月17日までに済ませる必要があり、無料の再受験は 2027年1月4日から4月7日の間に受ける。事前の申し込み(オプトイン)が要り、対象外の試験もある。AWS 認定が対象に含まれているかも含めて、予約の前に条件を確かめてほしい。週刊AWS
仕組みとして何が変わったか
一番形が変わったのは ECS の入口。サービスごとの部品を、アプリチームがそれぞれ組む形から、基準を決める人と部品を作って保つ仕組みが分かれる形になった。
| 発表 | できなかったこと | できるようになったこと |
|---|---|---|
| ECS Gateway | サービスごとの入口を、基準をそろえて自動で保つ | 基準を一度定め、ALB の作成と増減を ECS に任せる |
| Identity Center | ID ソースを変えたとき、ID と割り当てを残す | ユーザー・グループ・割り当てを保って切り替える |
| GuardDuty ランタイム | 環境ごとの怪しい動きを、ルールで追加して見る | オプションのルールをドライランで試して有効にする |
| Aurora / RDS | 容量不足での失敗に、事前の手当てをする | AZ ごとに容量を予約しておく |
| Transit Gateway の NAT | アドレスが重なる網を、番号を変えずにつなぐ | アタッチメント上の 1:1 NAT で対応する |
| DynamoDB | レプリカを切るために、データを移し直す | テーブルとデータを残して切り離す |
責任の動きも見ておく。ECS Gateway では、ALB の作成と増減は ECS が担い、ネットワークの基準を決める責任は、プラットフォームチームに集まる。基準を決めた人が、組織の標準を守らせる立場になる。GuardDuty のルールは、検知を足せる一方で、怪しい動きが自分の環境で普通かどうかを判断する責任は、利用者の側に残る。だからドライランが用意されている。
どんなものに活用できそうか
- ECS のサービスが増えてきたチームで入口の作り方を揃える。 サービスごとの ALB の作り方がまちまちになっているなら、ゲートウェイに基準を寄せ、共有する ALB でコストを抑える候補にできる。ただし、サービス数が少ない間は、いまの構成のままのほうが分かりやすい場合もある。
- IdP の乗り換えを計画する。 Active Directory から Entra ID や Okta に移すとき、権限セットの割り当てを作り直す工数が見積もりから外れる。ID を参照しているポリシーが動くか、切り替え前に確かめる。
- 大きなイベントの前に DB の容量を押さえる。 製品の発売や季節のピーク、移行の日に合わせ、日付指定で予約する。予約中は使っていなくても課金されるため、期間を短く区切る。
- 重なる CIDR をつなぐ。 合併した会社や、パートナーとの VPN で、片方の番号を振り直す作業を避けられる。
使わない方がよい場面もある。アドレスの重複は、可能なら番号を整理して避けるのが設計としては素直で、NAT は変換の規則を持ち続ける運用の負担を生む。振り直せない事情があるときの手段と考える。
立場ごとに何が変わるか
- 未経験: いまは関係ない。個々の機能より、「ALB」「ID を管理する仕組み」「DB」といったサービスの役割を先に押さえるほうが、後で効く。
- 学習中: ECS の入口は ELB とあわせて、Identity Center は ID の一元管理の題材として、更新を現行の状態に直す材料になる。出題への反映は試験の版ごとに決まるので、試験ガイドで確かめる。受験を考えているなら、Pearson Global Retake の期限(11月17日)と条件は確認しておく。
- 実務: ECS の入口の標準化、IdP の切り替えの工数、DB の容量の押さえ方が、すぐ使える論点になる。GuardDuty のルールは、ドライランから始められる。
- プロ: ネットワーク基準の置き場所(誰が決め、どこで強制するか)、重なる CIDR をどこまで NAT で許すか、検知ルールを環境の普通にどう合わせるかが、設計レビューの論点になる。
まとめ
今週は、これまでサービスごと・人ごとに組んでいた部分を、仕組みに任せる方向の更新が多かった。ECS の入口、ID ソースの切り替え、DB の容量の押さえ方が、その例になる。ただ、任せられるのは作業で、基準を決める責任は人に残る。気になる項目は、公式の発表と料金ページで条件を確かめてから採用を決めてほしい。
CHECK 1ここまでの確認
ECS Gateway で、サービスごとに作っていたものを誰がどう持つようになったか?
答えと解説
答え: 2. プラットフォームチームが基準をゲートウェイに一度定め、ECS が ALB を作って管理する
「何が起きたか」の ECS Gateway の項を読み直す。ALB は消えたのではなく、基準を決める人と、作って保つ仕組みが分かれた。
CHECK 2ここまでの確認
IAM Identity Center で、ID ソースを Active Directory から外部 IdP に変えたとき、今回から何が起きなくなったか?
答えと解説
答え: 2. ユーザー・グループと割り当てを作り直す作業が必要でなくなった
ユーザーとグループの ID が保たれ、権限セットの割り当ても残る。ID を参照するポリシーが動き続ける点が要点。
CHECK 3ここまでの確認
Aurora と RDS のオンデマンドキャパシティ予約について、正しいのはどれか?
答えと解説
答え: 2. 予約中は、使っていてもいなくても、オンデマンド料金で課金される
「予約した容量そのものを持つ」ための課金で、割引は既存の RI や Savings Plans が自動で効く。料金の節約が目的の機能ではない。
参照ソース
- Announcing Amazon ECS Gateway, a managed ingress solution for your ECS services(2026年10月時点)
- AWS IAM Identity Center simplifies identity source changes from Active Directory(2026年10月時点)
- Amazon GuardDuty adds optional threat detection rules for Runtime Monitoring(2026年10月時点)
- Amazon Aurora and Amazon RDS now support On-Demand Capacity Reservations(2026年10月時点)
- AWS Transit Gateway and AWS Cloud WAN now support 1:1 NAT(2026年10月時点)
- Amazon DynamoDB global tables now support disassociating replicas(2026年10月時点)
- 週刊AWS – 2026/10/12週(2026年10月時点)