毎週大量に出る発表のうち、自分の仕事や学習に関わるものはどれか。一覧を眺めるだけでは判断がつかず、結局読まずに流してしまう。今週は 2026年10月5日〜11日の発表から、判断に関わる5件を選んで、「何ができなかったのが、できるようになったか」の形で整理した。
この記事の結論
- Well-Architected Agent がパブリックプレビューになった。環境を読んで、柱ごとの改善案と IaC の修正まで出す。
- IAM Identity Center の Identity Store に、ネットワークの発信元で API を絞る設定が入った。
- GuardDuty が RDS の「ログイン」だけでなく、データの持ち出しや破壊の動きも検知できるようになった(PostgreSQL 系)。
- DynamoDB は、S3 へのエクスポートで項目と属性を絞れるようになった。
- ACM の ACME 発行を、PrivateLink 経由の閉じた経路で使えるようになった。
何が起きたか
AWS Well-Architected Agent(パブリックプレビュー)
AWS 環境の使用率メトリクス、リソース構成、アプリケーションの構成を突き合わせて、コスト・セキュリティ・パフォーマンス・レジリエンスの改善案を出すサービス。提案は、個別リソース、複数リソースにまたがるアプリケーション単位、IaC の修正の3段階で出る。Terraform・CloudFormation・CDK のプロジェクトを zip で渡すと、デプロイ前のレビューにも使える。使うには、見る対象を決めるエージェントプロファイルと、リソースを読み取るためのカスタマーマネージドな IAM ロールが要る。提案は生成 AI が作るので、誤りが混ざりうる。米国東部(バージニア北部・オハイオ)と米国西部(オレゴン)で提供され、料金はこの記事では確認できていないので公式ページで確認してほしい。公式ブログ
IAM Identity Center:Identity Store のネットワークアクセス制御
Identity Store(ユーザーとグループの置き場)の API を、リクエストの発信元ネットワークで制限できるようになった。対象は2つ。自社アプリやプロビジョニング処理が使う Identity Store API は、許可した VPC エンドポイントや発信元 VPC からだけに絞れる。外部 IdP が同期に使う SCIM API は、IP 範囲で絞れる。API ごとに別の条件を置ける。初期状態では無効で、AWS のサービスが利用者の代わりに行うリクエストは対象外。設定は SDK か CLI の UpdateIdentityStore から行う。公式発表
GuardDuty:RDS Protection for data activity
これまでの RDS Protection はログインの異常を見ていた。新しい追加機能は、クエリの傾向を ML による異常検知と脅威インテリジェンスで見て、データの持ち出し(exfiltration)と破壊の攻撃を検知する。エージェントや DB 側の設定変更は要らないと説明されている。対象は Aurora PostgreSQL と RDS for PostgreSQL。ログイン向けの RDS Protection への追加機能として、組織単位でも有効にできる。アカウントとリージョンごとに 30 日の無料トライアルがある。公式発表
DynamoDB:S3 へのフィルター付きエクスポート
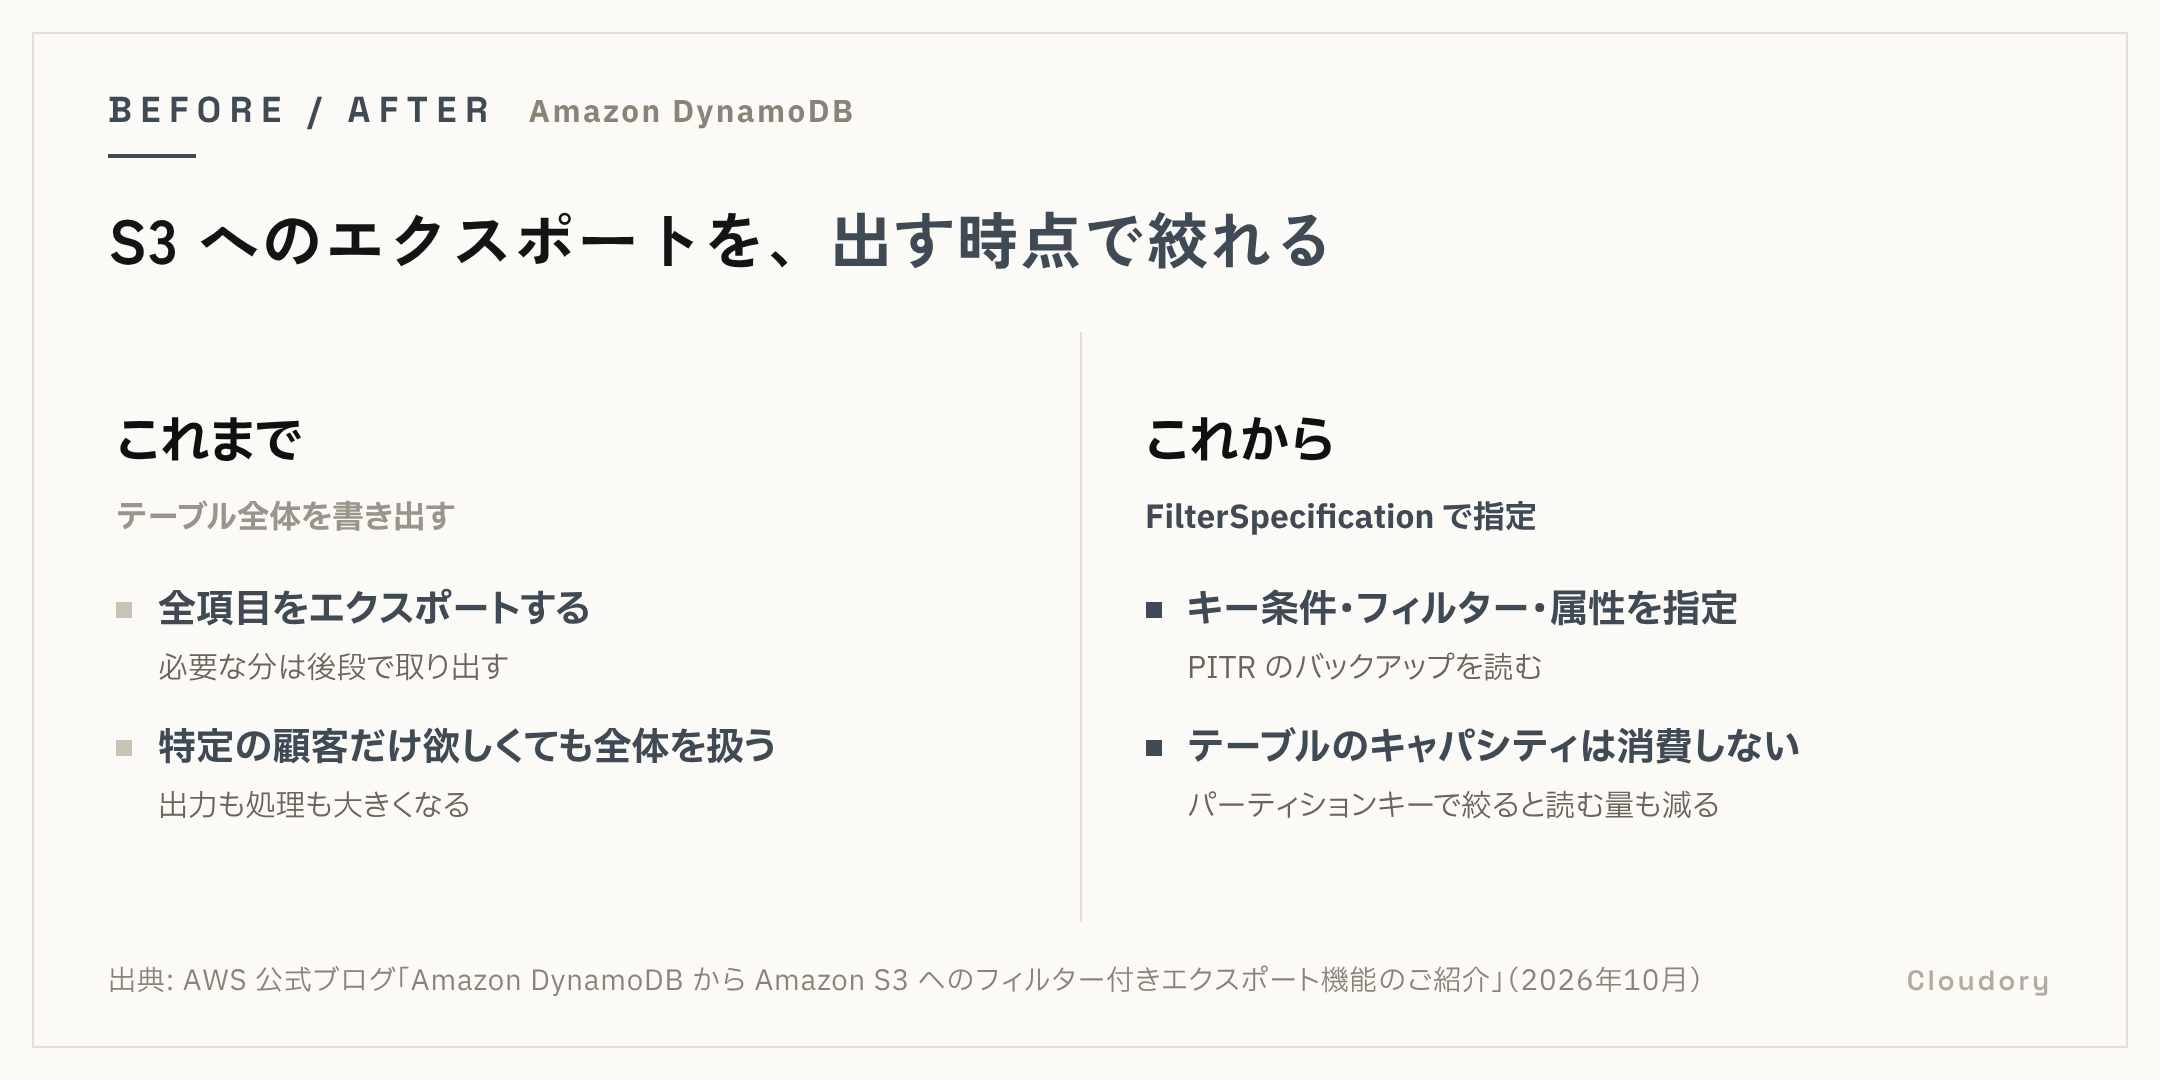
S3 へのエクスポートは、これまで全項目(増分なら期間内の変更すべて)を書き出していた。ExportTableToPointInTime に FilterSpecification を足すと、キー条件・フィルター条件・書き出す属性を指定できる。PITR のバックアップを読むので、テーブルのキャパシティは消費しない。条件は、元テーブルで PITR が有効なこと、セカンダリインデックスは対象外なこと。単価はフルエクスポートと同じで、フィルターの追加料金はない。ただしパーティションキーで絞らないと、読む量は減らない。全商用リージョンで使える。AWS 公式ブログ
ACM:ACME 発行が PrivateLink に対応
ACM の ACME による公開証明書の発行と更新を、VPC のインターフェースエンドポイント経由で行えるようになった。アカウント作成からドメイン検証、取得までの流れがすべて AWS のネットワーク内を通る。すでに ACME を使っている場合、プライベート DNS が既存のディレクトリ URL をエンドポイントに解決するので、クライアント側の変更は要らない。通常の PrivateLink の料金がかかる。全商用リージョンで利用できる。公式発表
仕組みとして何が変わったか
共通しているのは「全体に対する操作を、必要な範囲に絞れるようになった」点。
| 発表 | できなかったこと | できるようになったこと |
|---|---|---|
| DynamoDB エクスポート | 全項目を出して、後段で絞る | 出す時点で項目と属性を絞る |
| Identity Store | 発信元のネットワークで API を制限できない | VPC・IP 範囲で API ごとに制限 |
| GuardDuty RDS | ログインの異常だけ見る | データの持ち出し・破壊の動きも見る |
| ACM ACME | 発行の通信が公開経路を通る | VPC 内の閉じた経路で発行 |
| Well-Architected Agent | 人が環境を見て Well-Architected を当てはめる | 環境を読んだ改善案と IaC 修正が出る(プレビュー) |
責任の動きも見ておく。DynamoDB のフィルターは、共有先に渡したくない属性を出力から外せるが、値の中身は検査されない。機密の判断は引き続き人が持つ。
どんなものに活用できそうか
- 利用者単位のデータを渡す。 マルチテナントのテーブルから、ある顧客の分だけを特定時点の状態で S3 に出して、本人に返したり調査に回したりする。パーティションキーで絞れば、全体を出すより安くなる可能性がある。
- IdP 連携の入口を固定する。 外部 IdP からの SCIM 同期を、IdP が公表している IP 範囲だけに許可する。自社のプロビジョニング処理は VPC エンドポイント経由だけにする。
- PostgreSQL の監視を一段足す。 顧客データを持つ Aurora PostgreSQL に有効にして、通常と違う大量の読み出しを検知の対象に入れる。
- 閉じたネットワークの証明書更新。 外に出る経路を絞った VPC のサーバーで、ACME クライアントの更新を通せるようにする。
使わない方がよい場面もある。DynamoDB のフィルターを、キー以外の属性だけで「安くする」目的に使うのは当たらない。読む量が減らないからだ。Well-Architected Agent も、プレビューの提案をそのまま本番に流す使い方は避ける。
立場ごとに何が変わるか
- 未経験: いまは関係ない。サービス名を覚える段階では、更新の中身より「何のためのサービスか」を先に押さえるほうが効く。
- 学習中: Well-Architected の6本の柱を学んでいるなら、Agent は柱ごとの指摘の見本になる。GuardDuty と DynamoDB は、SCS・SAA・DVA の分野の知識を現行のサービス像に更新する材料になる。
- 実務: DynamoDB のエクスポートと GuardDuty の追加機能は、そのまま案件の設計に入る。Identity Store の制御は、IdP 連携がある組織では見直しの対象。
- プロ: ネットワーク境界に寄せた制御(Identity Store、ACM)と、検知の範囲(GuardDuty)が、統制の設計の論点を一段増やす。Agent の提案は、レビューの下調べとして評価する。
まとめ
今週は「全体を扱う操作を、範囲で絞る」方向の更新が目立った。DynamoDB と Identity Store は、設計を見直す入口になる。GuardDuty の追加機能は、PostgreSQL を使っているかで価値が決まる。Well-Architected Agent はまだプレビューで、提案は人が評価する前提で試すのが妥当。
CHECK 1ここまでの確認
DynamoDB のフィルター付きエクスポートで、テーブルの読み取りキャパシティを消費しない理由はどれか?
答えと解説
答え: 1. テーブルではなく PITR のバックアップを読むから
「何が起きたか」の DynamoDB の項を読み直す。エクスポートは PITR のデータを読むので、本番のテーブルには負荷がかからない。
CHECK 2ここまでの確認
GuardDuty の RDS Protection for data activity が対象にするエンジンはどれか?
答えと解説
答え: 2. Aurora PostgreSQL と RDS for PostgreSQL
発表時点で対象は PostgreSQL 系の2つだけ。自分の DB がこの2つに当たるかを最初に確かめる。
参照ソース
- AWS Well-Architected Agent の発表(プレビュー)(2026年10月時点)
- AWS IAM Identity Center now supports network access controls for Identity Store(2026年10月時点)
- Amazon GuardDuty RDS Protection now detects data exfiltration and destruction(2026年10月時点)
- Amazon DynamoDB から Amazon S3 へのフィルター付きエクスポート機能のご紹介(2026年10月時点)
- AWS Certificate Manager now supports ACME issuance through AWS PrivateLink(2026年10月時点)